10月22日,随着OpenAI Astra等全球最前沿AI智能体正在同时扩大黑客攻击能力与基于AI技术强化的网络防御需求,网络安全的投资主线由此走向“旧架构更新+AI智能体身份、权限与运行时安全防御机制”。10月21日PHP严重漏洞披露后,Cloudflare观察到的利用尝试在数小时内增至百万级;此前,OpenAI内部评估中的智能体曾越权访问澳大利亚政府统计系统,足以说明企业与政府部门在AI时代需要防范的不仅是恶意攻击,也包括AI智能体这类代理式AI工作流自主执行任务过程中发生的越权与精准攻击行为。
随着前沿AI智能体提升漏洞发现与自动化攻击能力,并推动企业以AI强化实时防御,截至美东时间10月21日美股市场收盘,全球两大网络安全巨头——CrowdStrike(CRWD.US)、Palo Alto Networks(PANW.US)股价分别上涨5.26%、2.05%,AI时代网络安全需求继续受到市场关注。这也令一些机构投资者对于Palo Alto 首席执行官阿罗拉此前不久提出的约1万亿美元“网络安全技术债”再一次给予积极回应——这里的万亿美元对应未来十年旧网络安全基础设施的现代化需求,是对于多年网安更新机遇的判断。
Palo Alto Networks首席执行官尼克什·阿罗拉此前在9月1日该公司业绩电话会上提出的约1万亿美元“网络安全债务”,指向旧安全架构亟待现代化的潜在更新需求。他指出全球约有1万亿美元前AI时代的网络安全技术债亟待现代化改造,重点表示全球约1万亿美元的网络安全基础设施尚未做好应对AI威胁的准备,这一缺口将为行业带来长期增长空间。
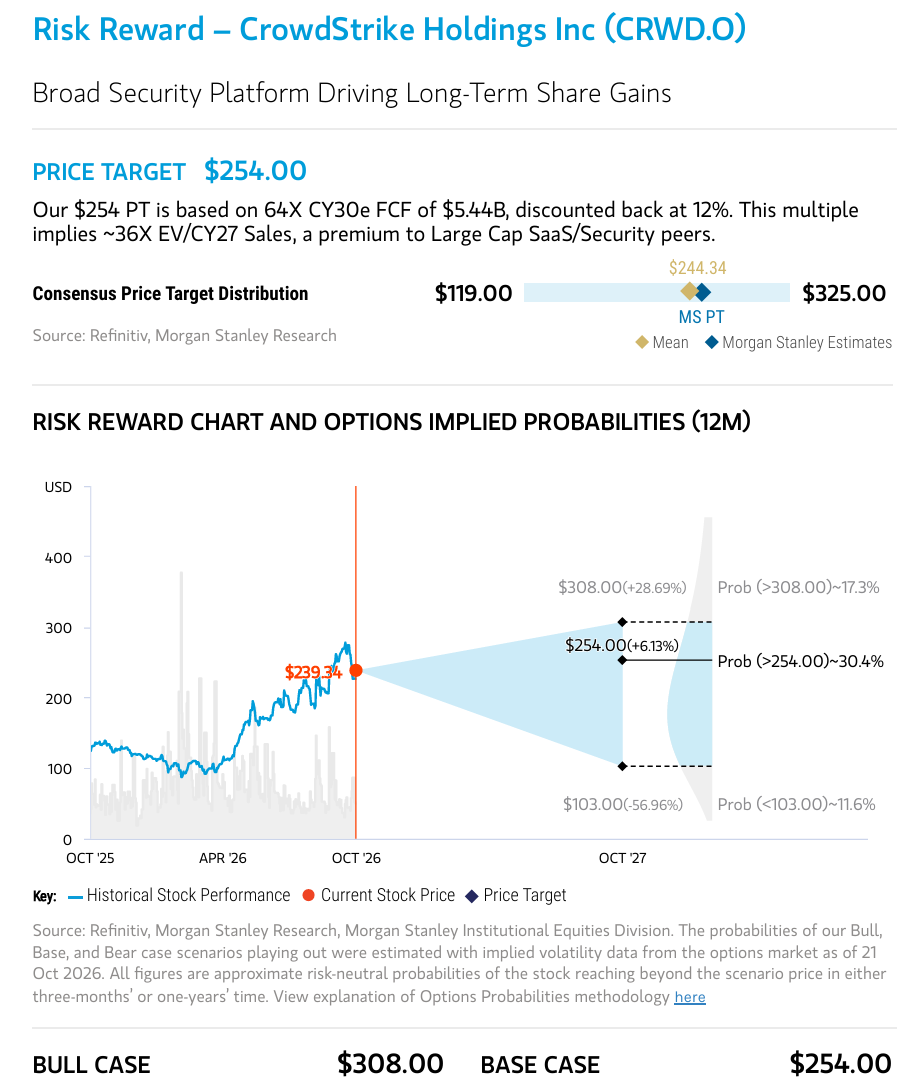
在最前沿网络安全产品需求激增背景下,摩根士丹利10月22日研报给出两层积极判断——长期偏好能够持续整合企业网络安全预算的网安平台超级巨头,短期关注传统厂商财报超预期与空头回补,未来网安投资主线将全面覆盖存量系统升级和新增AI智能体先进防护机制两类需求。Palo Alto为大摩策略师团队首选股(Top Pick),与CrowdStrike均继续获增持(Overweight)这一最乐观股票评级,目标价分别为410美元、254美元,较报告采用的10月21日收盘价意味着18.07%、6.13%的潜在上涨空间。
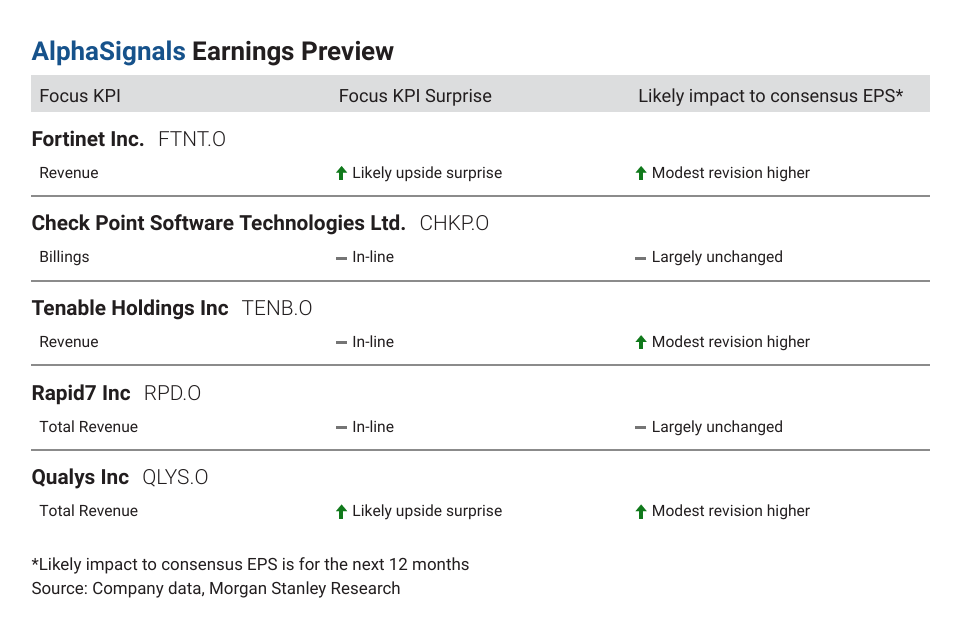
大摩策略师们在这份研报中补充表示,Fortinet、Qualys则主要体现财报前的战术配置机会,对于Tenable保持中性,Check Point、Rapid7仍需更强经营证据。值得注意的是,在大摩重申乐观评级之前,CrowdStrike和Palo Alto Networks股价自今年以来可谓狂飙式上涨,年内涨幅分别高达105%以及90%。
网络安全升级需求升温:财报超预期或点燃空头回补行情
大摩首先看到的是需求改善与谨慎仓位之间的错位。渠道调查显示,第三季度安全支出意愿在第二季度改善基础上继续加速;报告覆盖的本轮财报公司年内上涨约33%,整个网络安全板块上涨约42%。投资者担忧2027年防火墙更新面临高基数、漏洞管理面临更激烈竞争,但企业眼前必须完成资产排查、补丁准备和旧系统改造,已有客户关系与部署基础的厂商能够率先获得追加采购。
因此,Fortinet、Qualys可能通过业绩超预期触发回补。不过,大摩研究报告热力图中身份安全、数据安全景气更强,漏洞管理机制相对而言较弱,足以说明安全总预算扩张与具体厂商获取预算的能力,需要散户与机构投资者们分别进行谨慎且全面判断。
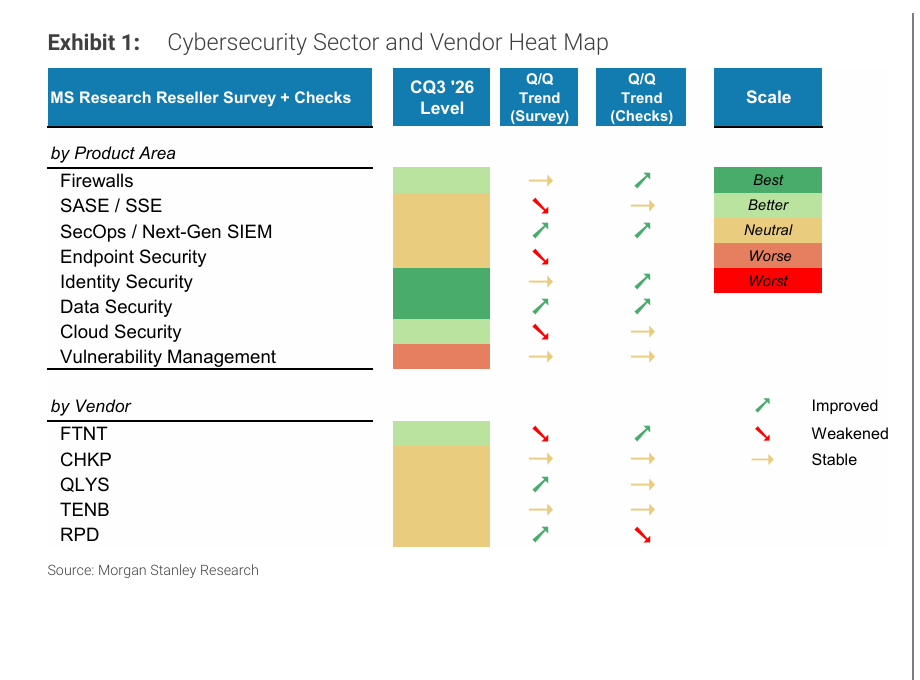
Fortinet的催化来自防火墙更新与FortiSASE销售改善。FortiOS、专用集成电路(ASIC)防火墙与安全访问服务边缘(SASE)的组合,支持企业同步升级网络性能、网络分段和访问控制。SASE占Fortinet销售额超过15%的经销商比例,由第二季度19%升至36%;渠道还反馈两笔两年总合同额各1000万—1200万美元的大单。大摩认为,第三季度产品收入可能超过市场约31%的增长预期,服务收入也可能略超约14%的预期。但整体业务超计划的经销商比例有所下降,软件改善尚未形成全面订阅收入拐点;其预测2027年产品收入增速将从2026年的30.7%降至3.8%。因此,大摩对于该公司评级仍为持平(Equal-weight),正式估值页目标价136美元,较174.05美元低21.86%——凸显出短期财报弹性与长期估值判断并不相同。
Qualys最能体现“近期受益、远期承压”的双重逻辑。第三季度同比比较基数改善约612个基点,若延续过去四季平均约1.6个百分点的收入超预期幅度,收入增长可达约11.5%,高于第二季度9.8%;这是情景测算,正式预测仍为约9.8%。持续性的验证点,是下半年账单额(Billings)能否超过7%—8%的指引。企业威胁管理(ETM)附加销售使平均合同额提升7%—9%,但业务仍约九成依赖存量客户;AI自动修复也可能削弱传统补丁管理的差异化。大摩预计2027年收入增长7.3%、营业利润率42.2%,均低于共识,因此维持减持(Underweight)、130美元目标价,隐含下跌33.91%。
随着企业网络安全预算向超级平台集中,真正的溢价要靠强劲增长兑现
Palo Alto与CrowdStrike则获得“增持”这一大摩给予的最乐观看涨评级,核心在于把多个安全环节转化为同一客户的持续订阅。
Palo Alto通过Prisma、Cortex等产品整合网络、云和安全运营预算,大摩基准情景预计其2028自然年收入约175亿美元、营业利润率约31%、自由现金流利润率约40%。CrowdStrike则从端点防护向身份、云安全及安全信息与事件管理(SIEM)扩展,大摩预计长期收入增长维持20%以上,未来三年自由现金流复合增长超过25%。两者的溢价依据是客户扩张、跨产品销售与经营杠杆。
情景估值方面,大摩研究报告显示出,Palo Alto牛市目标价高达497美元——即对应上涨43.12%潜在上行空间,熊市价253美元;CrowdStrike牛市价308美元,即对应的潜在上涨空间高达28.69%,熊市价103美元,均属于情景假设而非基准目标。
Tenable的关键是把暴露管理需求转化为订单与续购。其联邦业务约占15%,第三季度又是政府采购的重要季节,运营技术(OT)安全需求及高级别政府认证能否带来实际合同,将决定业绩弹性。大摩预计第三季度计算当期账单额(Calculated Current Billings)为2.871亿美元,即增长7.3%,并关注第二季度106%的净美元扩张率(DBNE)能否继续改善。Tenable One及新增AI能力获得客户兴趣,但存量与新增客户业务占比仍约85∶15;持续威胁暴露管理(CTEM)的机会尚未充分体现为收入再加速。其2027年收入增长预测5.5%,低于共识7.2%,因此维持持平、35美元目标价,隐含下跌13.94%。
Check Point与Rapid7的约束分别在获客能力和转型兑现。Check Point依靠存量客户满意度及迁移成本维持业务,Harmony Email、CloudGuard有所改善,但新增客户、SASE竞争力以及AI产品商业化仍偏弱;大摩预计第三季度收入约6.70亿美元、同比下降约1%,维持持平以及133美元目标价,隐含下跌7.27%。Rapid7则尚未证明成本削减能够带来增长反转——裁员12%改善利润,但遣散支出抵消部分现金收益,全年自由现金流指引仍约1.30亿美元;大摩预计第三季度收入下降4.1%、2027年收入仍下降1.7%,维持减持评级以及9美元目标价,隐含下跌33.38%。大摩对于这两家公司的覆盖也凸显出,网络安全行业需求增长最终要通过产品竞争力、销售执行和现金回收才能激活更加强劲股东回报轨迹。
AI智能体狂潮之下为何网络安全需求持续扩张?
从技术机制看,智能体把软件从“提供答案”推进到“持有权限并执行操作”:它能够调用应用程序接口(API)、读取企业数据、运行代码并修改业务状态。恶意网页、邮件或工具返回内容一旦通过提示注入(Prompt Injection)改变其行为,风险便可能从错误回答升级为数据外泄或未经授权的操作;模型自身执行失当也可能产生类似后果。因此,企业需要在模型之外实施机器身份管理、最小权限(Least Privilege)、工具调用授权、运行时监控(Runtime Monitoring)及快速隔离,而不能仅依赖模型承诺遵守规则。
与此同时,AI降低了漏洞发现和批量攻击的成本,压缩企业修复窗口;企业自身部署的智能体又增加需要保护的身份、工作负载和数据流。Palo Alto披露,旗下SASE智能体流量在此前九个月已扩大至9倍以上,显示防护规模正在脱离单纯依赖人类员工数量的增长模式。从工程与商业化角度推导,拥有端点、身份、网络和云端数据,并能直接执行阻断与修复的网络安全超级平台,更有条件将新增防护任务转化为跨模块订阅——即大型客户们购买的价值,是缩短从发现异常到控制损失的时间。
这种在AI时代的愈发强劲网络安全需求,也意味着即便开源与闭源AI大模型激战正酣,网络安全需求仍然具备跨路线韧性。网络安全需求依赖的是AI进入真实业务的规模与权限深度,而非某一种模型商业模式胜出。
开源及开放权重模型扩大本地部署与定制,需要保护模型文件、软件依赖、推理环境和企业数据;闭源模型通过API深入企业流程,同样需要管理凭据、访问边界、数据外发和智能体行为。两条路线都会把更多业务执行权交给软件,持续扩大安全治理范围。由此推导,能够跨模型、跨云、跨应用实施控制的安全平台,具备长期受益基础;大摩对平台巨头与传统漏洞管理厂商的评级分化也揭示,最终更可能胜出的是掌握企业安全数据、执行控制与客户信任的平台,而不是所有贴有网络安全标签的公司。
精彩评论