作者丨财报研究社Pro
10月13日,《The Information》报道称,OpenAI正在与网络安全公司Trail of Bits进行早期收购谈判。
报道援引知情人士称,OpenAI正试图发展规模可观的网络安全业务,潜在交易有望增强其在这一领域的能力,不过交易金额等细节尚未披露,目前谈判仍可能出现变化。对于这笔交易,现阶段更值得研究的是OpenAI为什么需要一家专业安全公司,以及它准备把安全能力放进哪一层产品和商业体系。
模型能够协助开发者生成代码、检查程序错误,企业也在尝试把AI接入开发、测试和部署流程。AI编程正在扩大软件生产的能力边界。但代码生成效率提高,并不意味着软件质量和安全性会同步改善。企业真正需要的,是能够识别漏洞、判断风险、验证修复结果,并将这些能力持续嵌入开发流程的系统。
Trail of Bits与当前行业内的需求相符度较高。其不仅可以提供软件安全审查、应用安全、密码学研究和AI系统安全服务,还可以开发面向安全研究的工具。其官网将AI系统安全的范围延伸至训练数据、机器学习运维、模型制品、推理硬件和部署中的智能体流程。
因此,这笔潜在收购具备了比单纯扩充研发团队更大的观察价值:AI公司的竞争正在从模型能力延伸到企业部署所需的安全保障,安全能否形成独立产品、持续收入和客户信任,将决定这类投入最终属于成本中心,还是能够建立新的商业增长点。
AI编程提高了生产效率,
也把安全问题推向软件开发的前端
随着AI工具进入编码流程,漏洞识别、代码审查和修复建议有机会更早发生,安全能力也因此获得进入开发工具链的机会。
不过新的行业矛盾也由此产生:代码生成越便捷,企业需要审核的代码和依赖关系就可能越多。模型能够生成看似合理的实现,却未必能完整理解复杂系统中的权限边界、依赖链条和业务约束。更重要的是即使某段代码通过了自动化测试,也不能直接推导出整个系统不存在可被利用的漏洞。
基于现代软件大量依赖第三方库、开发工具和开源组件,安全风险可能沿着依赖关系扩散。对企业而言,真正困难的工作通常不止于发现某个问题,还涉及定位根因、评估影响范围、完成修复并验证修复没有引入新的缺陷。
Trail of Bits的价值不只在于提供一个自动扫描工具。公司官网介绍,其服务涵盖软件架构审查、静态分析、动态测试、漏洞修复以及安全工具开发,并长期参与开源生态安全工作。官网还列出其针对Linux内核签名流程、cURL和PyPI等项目开展过相关安全工作。
以上积累对AI企业具有重要的现实意义。模型负责扩大代码生产和分析能力,专业安全团队则可以帮助识别模型容易遗漏的系统性风险,并将研究方法转化为可复用的测试工具和工程流程。两者结合后,安全能力有机会从一次性审计服务进入持续的软件开发环节。
不过,行业需求扩大并不意味着安全公司会自动受益。对OpenAI而言,真正有价值的机会,是让安全能力成为AI编程产品和企业服务的组成部分,并不是简单增加一项独立功能。
从Codex Security到潜在收购,
OpenAI正在把安全能力纳入产品体系
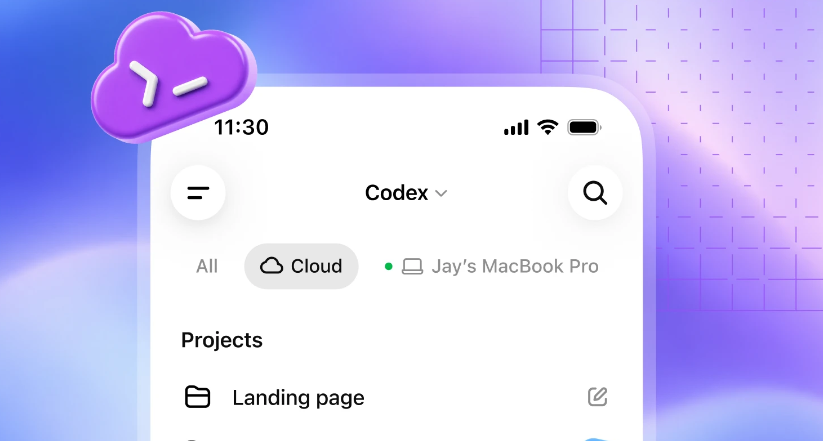
理解这笔潜在交易,需要把时间线往前拉。2026年3月,OpenAI推出Codex Security研究预览版,面向企业和开发者提供代码漏洞识别、验证与修复建议;产品会结合代码库上下文建立威胁模型,在隔离环境中验证潜在漏洞,并将建议补丁交由开发团队审核。
可见OpenAI已经开始直接进入应用安全市场。10月披露的收购谈判,则进一步把关注点引向专业安全研究、工程经验与产品能力之间的协同。
更有参考价值的证据来自双方此前的合作。2026年6月,OpenAI与Trail of Bits推出Patch the Planet项目,利用AI辅助安全研究识别开源软件漏洞,再由安全工程师审查发现、协助项目维护者修复,并补充测试。Trail of Bits当时披露,项目启动首周已在19个项目中发现数百个漏洞,提交64个拉取请求和51个问题报告,另有发现仍处于协调披露流程中。
该合作可以说明双方已经在探索把模型能力、专业人员和开源软件修复流程结合起来。如今的潜在收购可能进一步强化这种协作,但是否能够形成规模化商业产品,仍需观察后续进展。
OpenAI的产品方向也提供了另一条线索。公司在2026年5月发布的Codex安全实践介绍中,强调对编码智能体的权限、操作边界、人工审批和行为日志进行管理;Codex Security则尝试把漏洞发现、验证和修复建议串成工作流。
站在企业采购的角度来看,这类能力有明确的使用场景。权限管理、操作留痕、漏洞验证和人工审核,决定了AI工具能否从个人开发者的效率助手进入更严格的企业研发体系。
因此,OpenAI可能看重Trail of Bits的地方,在于其积累的安全研究方法、专业人才和工程实践能够补充模型本身难以独立解决的部分。对企业客户来说,完整的产品体验也有望从代码生成延伸到代码检查、风险定位与修复验证,降低在多个工具之间切换的成本。
但这条路径同样存在边界。OpenAI已经拥有自己的安全产品和研发团队,收购一家专业公司后,能否实现技术整合、人员留存和产品协同,仍然是独立的问题。专业安全研究依赖经验判断和复杂环境测试,不能简单地把研究人员数量换算成模型能力,也不能将实验项目中的成果直接外推为可持续收入。
从市场角度来看,接下来真正需要跟踪的是安全能力能否提高企业产品的使用深度、续费意愿和付费空间,以及OpenAI能否在增加安全投入的同时控制服务成本。
安全业务能否成为增长引擎,
最终取决于客户付费与交付效率
网络安全正在成为AI企业必须面对的基础能力,背后有两条相互关联的需求线索。
一条来自AI工具本身:编码智能体会逐步获得读取代码、执行命令和调用开发工具的能力,安全边界需要从传统的软件漏洞防护延伸至智能体权限、工具调用和运行环境。
另一条来自AI辅助安全研究:模型可以帮助研究人员更快速地分析代码、发现潜在漏洞,但发现数量增加,也可能给安全团队带来更多误报筛选、漏洞验证和修复工作。
OpenAI与Trail of Bits此前推出的Patch the Planet,已经体现出这种供需关系。OpenAI在项目介绍中明确提到,AI正在加速漏洞发现,开源项目维护者却往往缺乏足够时间处理新增报告,因此需要专业工程师审核发现并协助完成修复。
企业需要的服务正在从单次扫描走向持续验证,从发现问题走向完成修复,从单一代码库走向整个研发流程。于是安全行业出现了新的增长空间。
不过,需求增长与利润增长之间仍隔着一段距离。安全服务涉及专业人员投入,复杂项目的交付成本可能较高;AI自动化能够提高效率,却也需要控制误报和漏报,避免未经验证的修复建议造成新的风险。假如每次发现漏洞仍需要大量人工介入,收入规模扩大未必带来相应的利润弹性。
Trail of Bits的优势在于能够把专业研究能力与工程实践结合紧密,且其官网展示的业务范围覆盖应用安全、密码学、AI系统安全和开源工具。这样的能力组合有利于进入复杂企业场景,但以目前的公开信息还不足以判断公司的收入结构、客户集中度、利润率及独立商业化能力。潜在收购的财务回报,仍需要更多信息验证。
对OpenAI来说,后续真正值得观察的是安全能力如何进入实际产品,以及企业客户是否愿意为此增加预算。如果安全功能能够与编码工具、企业开发环境和管理权限体系结合,形成可持续使用的产品,便很可能提升企业服务的竞争力;如果主要依赖定制化项目和高成本人工交付,业务扩张就会受到交付能力的约束。
传统网络安全公司与AI平台未来的竞争很可能发生在双方的交叉地带:AI企业向安全服务延伸,安全厂商把模型融入既有产品,专业研究公司则凭借高难度技术能力寻找合作或并购机会。
未来AI安全不再局限于模型输出是否合规,还涉及代码、数据、工具权限和企业系统的整体风险管理。能够提供明确技术能力、可验证效果和持续交付服务的公司,将更有机会进入企业采购体系。
从市场角度来看,接下来,判断AI安全业务线能否真正成立,应该看三个结果:漏洞发现能否转化为经过验证的修复,安全能力能否嵌入企业日常研发流程,以及客户付费能否覆盖持续研发与交付成本。

推荐阅读
Computex变了:AI硬件链的年中验货会来了!
英伟达之后,这三份财报才是AI热潮的真正分水岭
精彩评论